AB Siber Direnç Yasası Raporlaması 11 Eylül'de Yürürlüğe Girdi: Eski Şirket Sahiplerinin Şimdi Ne Yapması Gerekiyor?
September 14, 2026
*Sektör haberleri | 14 Eylül 2026*
Sizin için önemli olan tarih 11 Aralık 2027 değil. Üç gün önce, 11 Eylül 2026. O cuma günü, AB Siber Dayanıklılık Yasası kapsamındaki raporlama yükümlülükleri yürürlüğe girdi ve bu yükümlülükler, gelecek yıl satın alabileceğiniz ekipmanlara değil, halihazırda dolaplarınıza monte edilmiş ekipmanlara uygulanıyor. Eğer üretim hattınızdaki bir kontrol ünitesi, HMI veya sürücüde veri bağlantısı varsa ve birisi aktif olarak bir güvenlik açığını istismar ederse, bunu üreten şirketin artık erken uyarıda bulunmak için 24 saati ve bir AB platformuna tam bildirimde bulunmak için 72 saati var. Kimse size bununla ilgili bir mektup göndermedi. Yedek parça rafınız ve sermaye planınız, herkesin bahsettiği tarih olan Aralık 2027 tarihine göre oluşturuldu ve bu tarih CE işaretlemesi açısından hala geçerli. Sadece raporlamayı düzenleyen tarih değil. Bu iki tarih arasında üç ay ve yaklaşık on beş ay fark var ve bir tesisin yakalandığı nokta da bu aradaki boşluk.
İşte operasyonel sürüm. Raporlama başladı. Kurulu tabanınız bunun içinde. Kurulu tabanınızın büyük çoğunluğu için yama yolunuz muhtemelen mevcut değil. Bu üç cümle birlikte tüm hikayeyi anlatıyor ve bu yazının geri kalanı, bir bakım veya tesis yöneticisinin bunlarla gerçekte neler yapabileceğiyle ilgili.
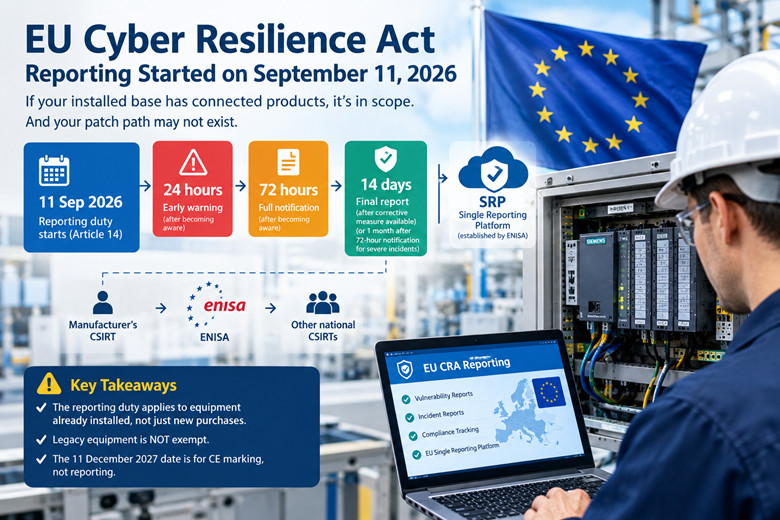
Siber Dayanıklılık Yasası, (AB) 2024/2847 Yönetmeliğidir. 10 Aralık 2024 tarihinde yürürlüğe girmiştir. Madde 71(2), parçaların ne zaman devreye gireceğini ve bunun bir anda değil, aşamalar halinde gerçekleştiğini belirten maddedir. Onaylanmış kuruluşlarla ilgili bölüm olan Bölüm IV, 11 Haziran 2026'dan beri uygulanmaktadır. Bildirim yükümlülüğü olan Madde 14, 11 Eylül 2026'dan itibaren uygulanmaktadır. Ana uygunluk rejimi, yani Ek I'deki temel gereklilikler, teknik dokümantasyon ve CE işareti, 11 Aralık 2027'den itibaren uygulanmaktadır.
Geçtiğimiz Cuma günü yürürlüğe giren konu, üreticilerin raporlama yükümlülüğü oldu. 11 Eylül 2026'dan itibaren, bir üretici, dijital unsurlar içeren ürünlerin güvenliğini etkileyen aktif olarak istismar edilen güvenlik açıklarını ve ciddi olayları bildirmek zorundadır. Bu, Madde 14 raporlama yükümlülüğüdür. Basitçe ifade etmek gerekirse: üreticinin sattığı bağlantılı bir ürün aktif olarak istismar ediliyorsa, üretici yetkililere bildirmek zorundadır ve bunu hızlı bir şekilde yapmalıdır.
Hızlı demek ölçülebilir demektir. Üretici durumdan haberdar olduktan sonra, 24 saat içinde erken uyarı, 72 saat içinde tam bildirim ve aktif olarak istismar edilen bir güvenlik açığı için düzeltici önlem alındıktan sonra en geç 14 gün içinde veya ciddi bir olay için 72 saatlik bildirimden itibaren bir ay içinde nihai rapor sunar. Raporlama, ENISA tarafından 16. Madde kapsamında kurulan ve 11 Eylül 2026'da faaliyete geçen CRA Tek Raporlama Platformu (SRP) aracılığıyla bir kez yapılır. Bildirim, üreticinin ana kuruluşunun CSIRT'ine gider ve ENISA ve diğer ulusal CSIRT'lerle paylaşılır. ENISA, 4 Eylül 2026'da 27 üye devletin tamamını kapsayan CSIRT koordinatörlerinin listesini yayınladı; bu da altyapının son tarihe kadar tamamlandığını gösteriyor.
Ortalıkta dolaşan ve yanlış anlaşılan bir ayrıntı var ve bu, halkla ilişkiler sorununu yasal bir sorundan ayırdığı için önemli. 11 Aralık 2025'te kabul edilen Komisyon Yetkilendirilmiş Yönetmeliği (AB) 2026/881, bir CSIRT raporunun siber güvenlik gerekçeleriyle yayımını geciktirmesine izin veriyor. Bunu dikkatlice okuyun. Raporu kimlerin göreceğini kısıtlıyor. Dosyalama zamanını değiştirmiyor. Bu yetkilendirilmiş yönetmelikte, üreticinin kendi dosyalama süresini durduran hiçbir şey yok. Eğer bir satıcıyla konuşuyorsanız ve sürenin durdurulabileceğini söylüyorsa, süre durdurulmuş değildir.
Ardından, etkilenen kullanıcılara bilgi verme yükümlülüğünü ekleyen Madde 14(8) bulunmaktadır. Üretici bunu zamanında yapmazsa, bildirilen CSIRT'ler, orantılı ve gerekli gördükleri durumlarda kullanıcıları kendileri bilgilendirebilirler. Garanti görüşmesi sırasında aklınızda tutmanız gereken kısım budur, çünkü bu, düzenlemenin nihayetinde fabrikayı kimin bilgilendireceği sorusuna verdiği cevaptır. Üretici çok uzun süre sessiz kalırsa, düzenleyici onları atlayabilir.
En sık duyduğum ve daha bilgili olması gereken kişilerden neredeyse aynı kelimelerle duyduğum varsayım, Aralık 2027'den önce satılan her şeyin eski düzenlemeler kapsamında olduğu ve bu nedenle bu düzenlemeyle ilgisi olmadığıdır. Bu kısmen doğru, yanlış olan diğer yarısı ise oldukça pahalı.
Madde 69(2), 11 Aralık 2027 tarihinden önce piyasaya sürülen ürünlerin, bu tarihten sonra önemli bir değişikliğe uğramadıkları sürece, geçerliliğini koruduğunu belirtir. Dolayısıyla, orijinal yazılımıyla ve önemli bir değişiklik yapılmadan orada duran, işini yapan, dokunulmamış bir makine, CE işaretlemesi ve Ek I'in temel gerekliliklerinin dışındadır. Sorun değil. Değiştirilmemiş bir hat için bir uygunluk projesine dahil edilmeyeceksiniz ve kimse sizden 2011 yılında üretilmiş bir paneli yeniden belgelemenizi istemeyecek.
Madde 69(3), özellikle raporlama için bunu geçersiz kılıyor. Madde 14 yükümlülüğü, 11 Aralık 2027'den önce piyasaya sürülen, dijital unsurlara sahip tüm kapsam dahilindeki ürünler için geçerlidir; yaş sınırlaması yoktur ve eski ekipmanlar için istisna yapılmamıştır. "Yaş sınırlaması yok" ifadesini bir an için düşünün. Beş yıl demiyor, on yıl demiyor ve "hala destekleniyor" demiyor. Bu tarihten önce piyasaya sürülen tüm kapsam dahilindeki ürünler diyor.
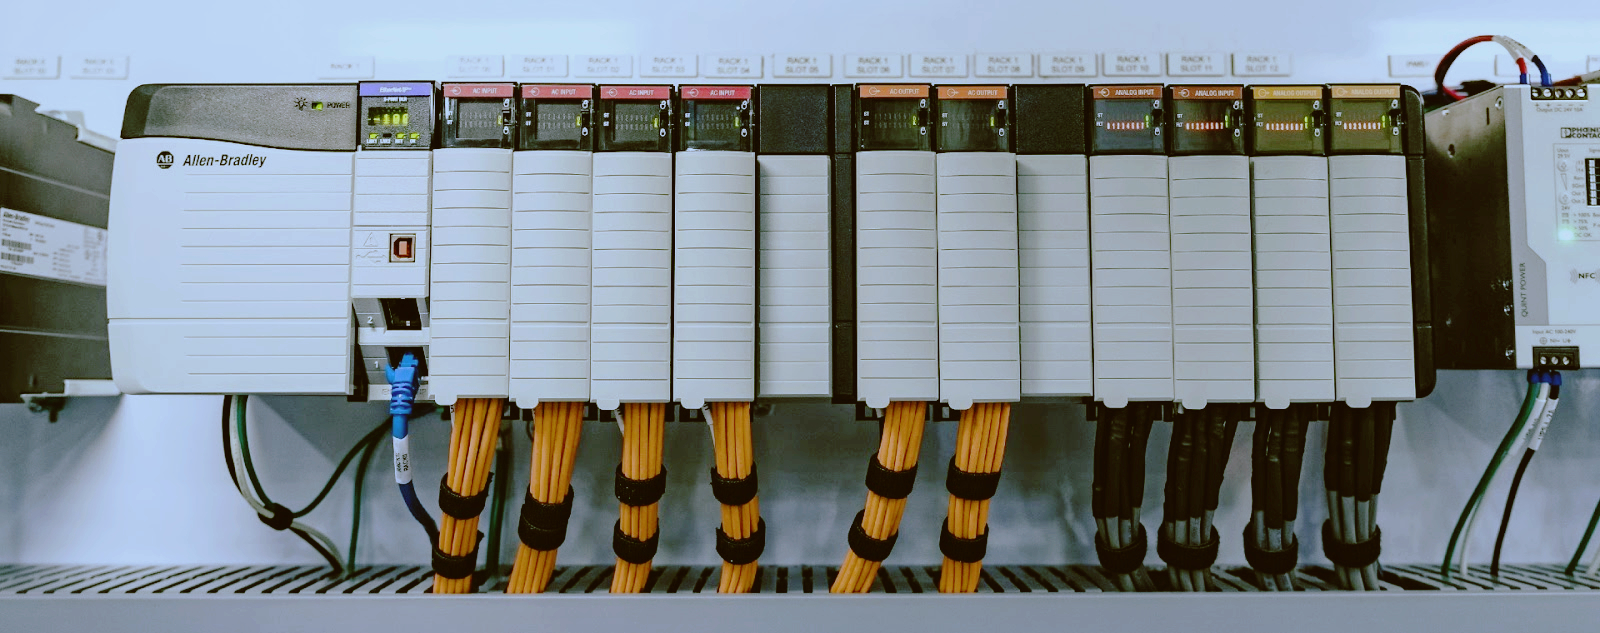
Şimdi bunu kapsam kuralıyla birleştirelim. Amaçlanan veya makul olarak öngörülebilir kullanımı, bir cihaza veya ağa doğrudan veya dolaylı mantıksal veya fiziksel veri bağlantısı içeren dijital unsurlara sahip ürünler kapsam dahilindedir. Tesisinizde Siemens, Rockwell, Mitsubishi ve diğer birçok marka, çoğunlukla kontrolörler, HMI'lar, sürücüler ve G/Ç blokları olarak kullanılmaktadır. Ethernet üzerinde veya tesis ağına ulaşan herhangi bir alan veri yolunda bulunan veya herhangi birinin makul bir şekilde dizüstü bilgisayar bağlayabileceği ürünler bu kutucuğu işaretler. Açıkça belirtilen istisnalar vardır ve bunlar dar ve spesifiktir: tıbbi cihazlar, araç tip onayı, sivil havacılık ürünleri, denizcilik ekipmanları, yalnızca ulusal güvenlik veya savunma için geliştirilen ürünler ve özdeş yedek parçalar. Bir paketleme hattı kontrolörü bu listede yer almaz.
Bu, 2005 ile 2020 yılları arasında kurulan kontrol üniteleri ve HMI'ları kullanan bir tesis için şu anlama gelir: Yükümlülük altında olan taraf siz değilsiniz. Üretici firmadır. Ancak sahip olduğunuz ekipman yükümlülüğe tabidir ve herhangi bir yaş sınırı olmaksızın buna tabidir. 2008 yılında devreye alınan bir ince istemci panel PC, raporlama yükümlülüğü açısından, geçen ay sevk edilen bir ünite kadar, bildirilen bir güvenlik açığının istismarı için adaydır. Fabrikanızdaki ürün değişmedi. Değişen şey, onu üreten şirketin artık başına gelenler için yasal bir zaman sınırına sahip olmasıdır.
Bunun içinde pratik bir sonuç yatıyor ve ben kendi ekibimin de bunu anlamasını isterdim. 24 saatlik bir raporlama sisteminde, üreticinin eski ekipmanlarda neler olup bittiğini bilme isteği ve yeteneği, uyumluluk açısından bir avantaj haline gelir. On yıl öncesine ait bir sistemi göremeyen satıcılar da sorumluluktan kurtulamazlar. Bildiklerini raporlamak zorundalar. Ancak bilgi akışı onların destek ve güvenlik kanallarından geçer ve eğer tesisiniz bu akışın içinde değilse, en son siz haberdar olursunuz.
Raporlama başkasının son teslim tarihi. Yama sorusu ise sizin ve durum daha da kötü.
Sıralamayı düşünün. Desteklenmeyen bir kontrol cihazındaki bir güvenlik açığı aktif olarak istismar ediliyor. Üretici durumdan haberdar oluyor ve 24 saatlik, ardından da 72 saatlik bir süre başlatıyor. Madde 14 uyarınca bildiklerini bildirmek zorunda. Ancak sorunu düzeltmek zorunda değil. Komisyon, bir üreticinin eski bir üründeki güvenlik açığını gerçekten araştıramayabileceğini, çünkü derleme ortamlarının yeniden oluşturulamayabileceğini, bağımlılıkların mevcut olmayabileceğini veya kodu bilen kişilerin ayrılmış olabileceğini açıkça belirtmiştir. Bu durumda üretici yine de bildirimde bulunmalıdır, ancak yönetmelik gereği güvenlik açığı giderme gibi diğer yükümlülükleri yerine getirmek zorunda değildir. Görev, bilinenleri bildirmektir, on yıl öncesine ait bir derlemeyi yeniden açmak değil.
Bu cümleyi bir operasyon yöneticisi gözüyle okursanız, anlamı daha da belirginleşir. Desteklenmeyen bir kontrol ünitesine yama gönderilmez. Büyük olasılıkla rapor edilir. Dolayısıyla, artık dünyanın hattınızın istismar edilebilir olduğunu öğrenmesi, üreticinin evrakları zamanında teslim etmesi ve tesisinizde fiziksel olarak hiçbir şeyin değişmemesi için tanımlanmış bir yol vardır. Rapor, bir çözüm değil, bir ifşa olayıdır.
Bu, destek süresini isteğe bağlı bir tedarik maddesinden bir güvenlik tarihine dönüştürüyor ve riskin nerede olduğunu değiştiriyor. Madde 13(8) uyarınca, bir üretici, ürünün piyasaya sürülmesinden itibaren en az beş yıl veya daha kısa ise beklenen kullanım süresi olmak üzere, güvenlik açığı giderme için bir destek süresi tanımlamalı ve destek süresinin bitiş tarihini satın alma noktasında en az ay ve yıl formatında açıklamalıdır. Madde 13(9) uyarınca, her güvenlik güncellemesi, yayınlandıktan sonra en az 10 yıl veya destek süresinin geri kalan kısmı için (hangisi daha uzunsa) kullanılabilir durumda kalmalı ve güvenlik güncellemeleri, özel olarak tasarlanmış iş ürünleri için dar bir istisna dışında, ücretsiz olarak sağlanmalıdır.
Beş yıllık asgari destek süresi, yönetmelikle belirlenmiş bir alt sınırdır ve çok kısadır. 2026'daki bir satın alma siparişinden itibaren beş yıl, 2031'de sona erer. 2019'daki bir siparişten itibaren beş yıl, 2024'te sona erer ki bu da zaten geride kaldı. Bu tesiste, şu anda onları çalıştıran bazı kişilerden daha eski panellerim var. Dolayısıyla, ay ve yıl olarak belirtilen destek bitiş tarihi, artık bir kontrol varlığı üzerindeki son kullanma tarihi etiketine en yakın şeydir ve bir tedarikçinin pazarlama sunumunda değil, model numarasının yanındaki varlık kayıt defterinde yer almalıdır.
Mühendislik müdahalesi olmaksızın, geçiş argümanı bundan kaynaklanıyor. Destek bitiş tarihi, bir güvenlik açığı düzeltmesinin beklenebileceği son tarih ise ve raporlama rejimi 2027'den öncesine kadar uzanıyorsa ve yaş sınırı yoksa, destek bitiş tarihi bir güvenlik tarihidir. Tarihli bir güvenlik tarihi bir tedarik problemidir. Bu bir BT problemi değildir, çünkü BT kontrol cihazını satın almaz, yedek parçayı stoklamaz ve geçiş penceresi kapandığında hattın sahibi değildir. Bu, bakım müdürünün masasında ve nihayetinde sermaye komitesinin masasında bulunur.
Bunların hiçbiri için uyumluluk görevlisi olmanız gerekmiyor. Yöneticinin belirli kişilere atayabileceği dört iş var ve bunlardan biri bu hafta başlayabilir.
Bağlı kontrol ekipmanlarının bir varlık listesini oluşturun ve her öğenin yanına destek süresi bitiş tarihini ekleyin. "Bağlı" kelimesi burada gerçekten önemli bir rol oynuyor. Tesis ağındaki her şey, ona köprü oluşturan bir alan veri yolundaki her şey, bir entegratörün veya tedarikçi dizüstü bilgisayarının muhtemelen dokunduğu her şey. Etiket numaralarını zaten tutan bir CMMS veya varlık kaydınız varsa, paralel bir elektronik tablo oluşturmak yerine onu genişletin, çünkü ikinci bir liste zamanla bozulacaktır.
Tedarikçilerden ve distribütörlerden, belirtilen destek bitiş tarihini yazılı olarak isteyin. Bundan sonra satın alınan her şey için, bu tarihi giriş/çıkış sayısı ve fiyatla birlikte bir şartname olarak kabul edin. Hiç kimse kaç dijital girişi olduğunu bilmeden bir kontrol cihazı için pazarlık yapmaz. Bu çeyrekten itibaren, destek bitiş tarihi, aylık ve yıllık olarak, mümkünse teklifte yazılı olarak aynı görüşmede yer almalıdır. Sözlü bir cevap, destek beyanı değildir.
Her otomasyon sağlayıcısının güvenlik uyarı kanalını birinin iş tanımına ekleyin. Kimsenin okumadığı ortak bir gelen kutusu veya kişinin işten ayrılmasıyla silinen kişisel bir e-posta değil. Yedeklemesi olan, her iki kişinin de giriş yapabileceği bir kontrol mekanizması içeren, adlandırılmış bir rol. Bir güvenlik açığının teorik olmaktan aktif olarak istismar edilmeye geçtiğini öğrenmenin yolu, sağlayıcı uyarılarından geçer ve bu, bu makaledeki her şeyin tetikleyici noktasıdır.
Ekipmanları, hala onarılabilecek olanlar ve onarılamayacak olanlar olarak ayırın. Bu ayrım bir uyumluluk çalışması değil. Bu sizin geçiş kuyruğunuz. Destek süresi içindeki her şey bakım listesine gider. Bunun dışındaki her şey, durduğunda size ne kadara mal olacağına göre sıralanarak geçiş listesine gider. İşte tüm önceliklendirme bu. Bu çizgiyi çizmek için bir risk modeline ihtiyacınız yok; ikinci adımdaki destek tarihlerine ve zaten kafanızda olan kritiklik görüşüne ihtiyacınız var.
11 Aralık 2027 tarihini bir BT meselesi olarak ele almak yerine sermaye planına dahil edin. Bu tarih, tam uyumluluk rejiminin geçerli olduğu tarihtir ve size iki yıldır söylenen son tarihtir; bu nedenle tek başına planlama yapmak için yanlış bir tarihtir. Eğer geçiş kuyruğunuz ancak 2027 tarihi etkisini göstermeye başladığında finanse edilirse, zaman baskısı altında ve teslim süreleri veya fiyat konusunda pazarlık payı olmadan geçişleri gerçekleştireceksiniz. Kuyruğu bir yıl önceden finanse etmek, 2027'nin son çeyreğinde finanse etmekten daha ucuzdur ve güvenlik argümanı artık bir slogan olmaktan ziyade bunu yapmanın nedenidir.
Bir yöneticinin aklında olması gereken bir şey daha var ve bu da süreçten ziyade ilişkilerle ilgili. Destek talebine ulaşma yolunuz genellikle size modülü satan distribütör veya bayi ya da onu belirleyen entegratörden geçer. Bu kişiler sizin sahip olmadığınız üretici ilişkisine sahiptir ve genel sorularınız sonuçsuz kalırken onlar yazılı bir yanıt alabilirler. Bu nedenle, her işlemde en ucuz teklifi kovalamak yerine, az sayıda parça ve destek ilişkisini iyi durumda tutmak önemlidir. Yazılı bir destek bitiş tarihine, dokümantasyon yanıtına veya son satın alma tahsisine ihtiyacınız olduğunda, işinizi gerçekten kimin istediğini hızlıca öğrenirsiniz.
Tarih | Hangileri geçerlidir?
11 Haziran 2026 | Yönetmeliğin, onaylanmış kuruluşlar hakkındaki IV. Bölümü uygulanır.
11 Eylül 2026 | Madde 14 raporlama yükümlülükleri geçerlidir. Üreticiler, dijital unsurlar içeren ürünlerin güvenliğini etkileyen aktif olarak istismar edilen güvenlik açıklarını ve ciddi olayları bildirmek zorundadır.
Üretici durumdan haberdar olduktan sonra | Bildirim süreci başlar: aktif olarak istismar edilen bir güvenlik açığı için 24 saat içinde erken uyarı, 72 saat içinde tam bildirim ve düzeltici önlem alındıktan sonra en geç 14 gün içinde veya ciddi bir olay için 72 saatlik bildirimden itibaren bir ay içinde nihai rapor sunulur.
11 Aralık 2027 | Ek I'deki temel gereksinimler, teknik dokümantasyon ve CE işaretlemesi de dahil olmak üzere, üretici uygunluk rejiminin tamamı geçerlidir.
Bu tabloyla ilgili iki not. Birincisi, ortadaki raporlama satırı tek seferlik bir olay değil. Üretici aktif olarak istismar edilen bir güvenlik açığından veya ciddi bir olaydan haberdar olduğunda devreye giren sürekli bir yükümlülüktür; bu nedenle dikkate alınması gereken şey tarih değil, saattir. İkincisi, tarihli iki satır aynı projeyi temsil etmiyor. Eylül 2026 satırı açıklama ile ilgili ve zaten devam ediyor. Aralık 2027 satırı ise uyumlulukla ilgili ve sermaye planınızın karşılaması gereken şey bu.
Madde 64, parasal yaptırımları belirler. Ek I'deki temel gerekliliklerin veya Madde 13 ve Madde 14 yükümlülüklerinin ihlali durumunda, idari para cezaları 15 milyon Euro'ya kadar veya bir işletme için, bir önceki mali yılın toplam küresel yıllık cirosunun %2,5'ine kadar (hangisi daha yüksekse) olabilir. Diğer yükümlülükler için cezalar 10 milyon Euro'ya veya %2'ye kadar çıkabilir. Onaylanmış kuruluşlara veya piyasa gözetim yetkililerine yanlış, eksik veya yanıltıcı bilgi verilmesi durumunda cezalar 5 milyon Euro'ya veya %1'e kadar çıkabilir. Üye Devletler cezalarla ilgili kuralları belirler, bu nedenle uygulama şekli ülkeye göre değişecektir.
Bu, üreticinin maruz kaldığı risktir. Sizin değil ve bir fabrikanın maliyetine dair bir rakam uydurmam, çünkü böyle bir maliyet söz konusu değil. Bunun yaptığı şey, davranışı açıklamaktır. Potansiyel olarak 15 milyon Euro para cezası veya grup cirosunun %2,5'i ile karşı karşıya olan bir tedarikçinin, gerçek bir güvenlik açığı süreci oluşturmak için güçlü bir nedeni vardır: başvuru kanalları, önceliklendirme, 24 saat içinde bir şeyler söyleyebilme yeteneği. Ayrıca, ne yazdığı konusunda dikkatli olmak için de güçlü bir nedeni vardır. Desteklenen ömür, güncelleme kullanılabilirliği ve bilinen sorun durumuyla ilgili belge taleplerinin önümüzdeki on sekiz ay içinde daha ciddi hale gelmesini ve belirsiz sözlü yanıtların şablonlanmış yazılı bir yanıtla değiştirilmesini bekleyin. Bu, genel olarak bir alıcı için iyi bir sonuçtur, çünkü bir şeyi ölçmek zorunda olan bir üretici bunu yönetme eğilimindedir. Alıcının görevi, broşür yerine tarihli bir yanıt üretecek şekilde soruyu sormaktır.
Ceza rakamlarına fazla anlam yüklememelisiniz. Bugün kimseye ceza kesilmiyor ve 2027'de uygunluk rejimi başlamadan önce herhangi bir yaptırım dalgasının geleceğinden haberdar değilim. Şimdi önemsemenin nedeni, Eylül tarihinin yürürlüğe girmesi ve bunun yarattığı teşvikin, kendi tesisiniz hakkında ne kadar bilgi edindiğinizle ilgili olmasıdır.
Özdeş yedek parçalar yönetmeliğin kapsamı dışında tutulmuştur. Bu istisna gerçek ve spesifiktir ve parça tedarikçisinin sattığı ürünlerle ilgilidir. Eğer halihazırda o modüle sahip bir kabine takmak üzere özdeş bir yedek modül satın alırsanız, yedek parçanın kendisi bu yönetmelik kapsamında dijital unsurlara sahip bir ürün olarak kabul edilmez.
Bunu bir uyumluluk yanıtına dönüştürmeyin, çünkü bu parçaların takıldığı kontrol ünitesi kapsam dışında bırakılmamıştır. Kapsam dışı bırakma, yedek parçayı hariç tutar; parçanın takıldığı cihazı hariç tutmaz. Bir tesis, rafa bir tane daha aynı modül satın alarak riskini ortadan kaldıramaz. Bu kontrol ünitesindeki bir güvenlik açığı aktif olarak istismar edildiği için bir raporun konusu haline geldiğinde, yedek parça kapsam dışı bırakma size hiçbir fayda sağlamaz.
Gerçek cevap iki şeyden biridir. Ya duvara hiç çarpmayacağınız kadar uzun süren bir destek dönemi ya da tarihi belirlenmiş bir geçiş planı. Satın alma siparişi ve raf içeren üçüncü bir seçenek yok.
Bununla birlikte, yedek parça tarafı ve geçiş tarafı birbiriyle çelişmiyor ve bir yönetici bunları böyle ele almamalı. Geçiş planlanırken kritik sistemlerin çalışır durumda tutulması tüm işin özüdür ve destek dışı bir hat genellikle tam olarak yama yapılamayacağı için stokta yedek parçaya ihtiyaç duyar. Bunu operasyon tarafı açısından düşünün. Bir kontrol cihazının desteği sona erdiyse, gelecek bir yazılım güncellemesi yoktur, bu nedenle o kontrol cihazının arızası, donanımla yanıtlamanız gereken bir donanım olayıdır. Geçiş, sermaye planında on sekiz ay sonra olabilir ve hat yine de aradaki her vardiyada çalışmak zorundadır. Bu, güvenlik tarihinin geçmesi ve geçiş tarihinin gelmesi arasındaki dönemde, o kontrol cihazı için son satın alma sorusunun, stok seviyesinin ve tedarik yolunun daha az değil, daha önemli hale geldiği anlamına gelir. Rafta bulunan bir yedek parça, güvenlik açığı için bir çözüm değildir. Bu, maruz kalma durumundan yeterince uzun süre nasıl kurtulacağınız ve ondan nasıl uzaklaşacağınızla ilgilidir ki bu farklı ve meşru bir şeydir.
Parça rotasını sürekli güncel tutmanın bir başka nedeni daha var ve bu tamamen yönetmelikle ilgili değil. Herhangi bir büyüklükteki bir tesiste geçiş programının uygulanması yıllar sürer. Bu süre zarfında, mevcut tesis hatları her zaman olduğu gibi en kötü anda, en az bakım gerektiren vardiyada kırılır. Belgelenmiş bir parça rotasına ve mantıklı bir stok pozisyonuna sahip olan tesis, bu iki sorun birbiriyle çarpışmadan geçiş sürecini başarıyla tamamlar.
1. Bağlı varlık listesini başlatın. Tesis ağına ulaşan her kontrol ünitesi, HMI, sürücü ve G/Ç bloğu için etiket numaralarını, üreticiyi, modeli ve yaklaşık kurulum yılını alın. Bir sahip atayın ve ilk geçişin yapılacağı tarihi belirleyin. Destek bitiş tarihi sütunu şimdilik boş bırakılabilir.
2. Kurulum tabanına göre en büyük beş tedarikçi veya distribütöre yazılı bir destek süresi sorusu gönderin. Her ürün ailesi için destek süresinin bitiş tarihini ay ve yıl olarak yazılı olarak isteyin. İstediğiniz tarihi not edin ve takviminize bir takip tarihi ekleyin.
3. Tedarikçi güvenlik uyarılarından sorumlu kişiyi ve yedek kişiyi belirtin. Her ikisinin de ana otomasyon markalarınızın kanallarına erişebildiğinden emin olun. Erişemiyorlarsa, abonelikleri bu hafta içinde ayarlayın.
4. Bundan böyle, destek bitiş tarihini, G/Ç sayısı ve fiyatın yanı sıra yeni satın alımlarda bir özellik olarak ele alın. Standart sorgulama şablonuna ekleyin, böylece isteğe bağlı bir soru olmaktan çıkar.
5. İlk önceliklendirme aşamasını gerçekleştirin: destek süresi içinde olan her şeyi "bakım", dışında olan her şeyi "taşıma" olarak işaretleyin ve taşıma listesini, bir durdurmanın hatta maliyetine göre sıralayın. Artık arkasında güvenlik gerekçesi olan bir taşıma kuyruğunuz var.
6. Sermaye planına 11 Aralık 2027 tarihini, not olarak değil, bütçe numarası eklenmiş tarihli bir kalem olarak ekleyin. Uyum rejimi o gün başlar ve bu tarih, geçiş kuyruğunuzun finansmanını sağlayan son tarihtir.
7. Yaptığınız risk kayıtlarında veya tesis incelemelerinde Eylül 2026 tarihine dikkat edin. Raporlama canlıdır, geçmişe dönük veri toplar ve bu nedenle destek bitiş tarihleriniz artık güvenlik bitiş tarihleri olarak okunmaktadır.
Bunların hiçbiri sırf evrak işi olsun diye yapılmamış. Bunlar, bir bakım yöneticisinin zaten isteyeceği aynı bilgiler; ekipmanın ne olduğu, ne kadar süreyle destekleneceği, çalışır durumda tutmanın maliyeti ve ne zaman değiştirileceği. Yönetmelik sadece sütunlara tarihler ekledi.
Hâlâ kullanılabilir durumda olan ve geçiş sırasına alınması gereken parçalar hakkında hızlı bir bilgiye ihtiyacınız varsa, tztechio.com/plc ve tztechio.com/industrial-automation adreslerindeki kontrolör ve sürücü sayfaları, varlık listenizle parça bulunabilirliğini kontrol etmek için uygun yerlerdir ve Siemens ve Allen-Bradley marka sayfaları, Avrupa'daki eski panellerde bulunanların çoğunu kapsar. Varlık listesiyle başlayın. Gerisi ona bağlıdır.
--------------------------------------------------------------------------------------------
🏢 TZ Tech Hakkında
TZ Tech, endüstriyel otomasyon, elektrik, enstrümantasyon ve telekomünikasyon bileşenlerinin önde gelen tedarikçisidir. Hazır sevkiyata uygun distribütör stoğu tedarikinde uzmanlaşarak, son derece rekabetçi fiyatlar ve kısa teslimat süreleri sunabiliyoruz. Geniş envanterimiz sayesinde, başka yerlerde bulunması zor olan nadir ve üretimi durdurulmuş parçaları bile temin edebiliyoruz.
🛡️ Kalite Taahhüdümüz
Kalitenin sizin için en önemli öncelik olduğunu biliyoruz. Her bir parça, tam bir güvenle satın alabilmeniz için sıkı bir eleme ve denetim sürecinden geçmektedir. Eski veya üretimi durdurulmuş parçalar için tam şeffaflığa inanıyoruz ve ürünün durumu hakkında her zaman dürüst ve doğru bir rapor sunacağız. Ayrıca, tüm yeni parçalar 1 yıllık tam garanti kapsamındadır.
Bir projeniz mi var veya bir parçaya mı ihtiyacınız var? Bize bugün sorunuzu gönderin! Ekibimiz, hafta sonları hariç 6 saat içinde hızlı yanıt vermeye kendini adamıştır..
Lütfen okumaya devam edin, gelişmelerden haberdar olun, abone olun ve düşüncelerinizi bize bildirmenizi bekliyoruz.


Ayrıca, izninizle, ziyaretinizi slOC ile daha kişisel bir etkileşim haline getirmek için çerezler yerleştirmek istiyoruz. Bunun için analitik ve reklam çerezleri kullanıyoruz. Bu çerezler sayesinde biz ve üçüncü taraflar, super-instrument.com içindeki ve dışındaki internet davranışınızı takip edebilir ve toplayabiliriz. Bununla biz ve üçüncü taraflar super-instrument.com'u ve reklamları ilginize göre uyarlıyoruz. Kabul Et'i tıklatarak bunu kabul etmiş olursunuz. Reddederseniz yalnızca gerekli çerezleri kullanırız ve ne yazık ki herhangi bir kişiselleştirilmiş içerik almayacaksınız. Daha fazla bilgi edinmek veya gelecekte onayınızı değiştirmek için lütfen Çerez politikamızı ziyaret edin.
Accept and continue Decline cookies